


Что такое ботнет?
 12.08.2026
 1 мин.
Хакер использует один или несколько способов для заражения большого количества хостов бот-программами. Зараженные хосты получают инструкции от хакера через протокол управления. Таким образом, контроллер и боты образуют сеть управления типа «1 к N». Название «ботнет» отражает тот факт, что множество компьютеров находится под контролем и получает инструкции, образуя сеть ботов, которые используются хакерами в качестве инструментов.
Компоненты ботнета
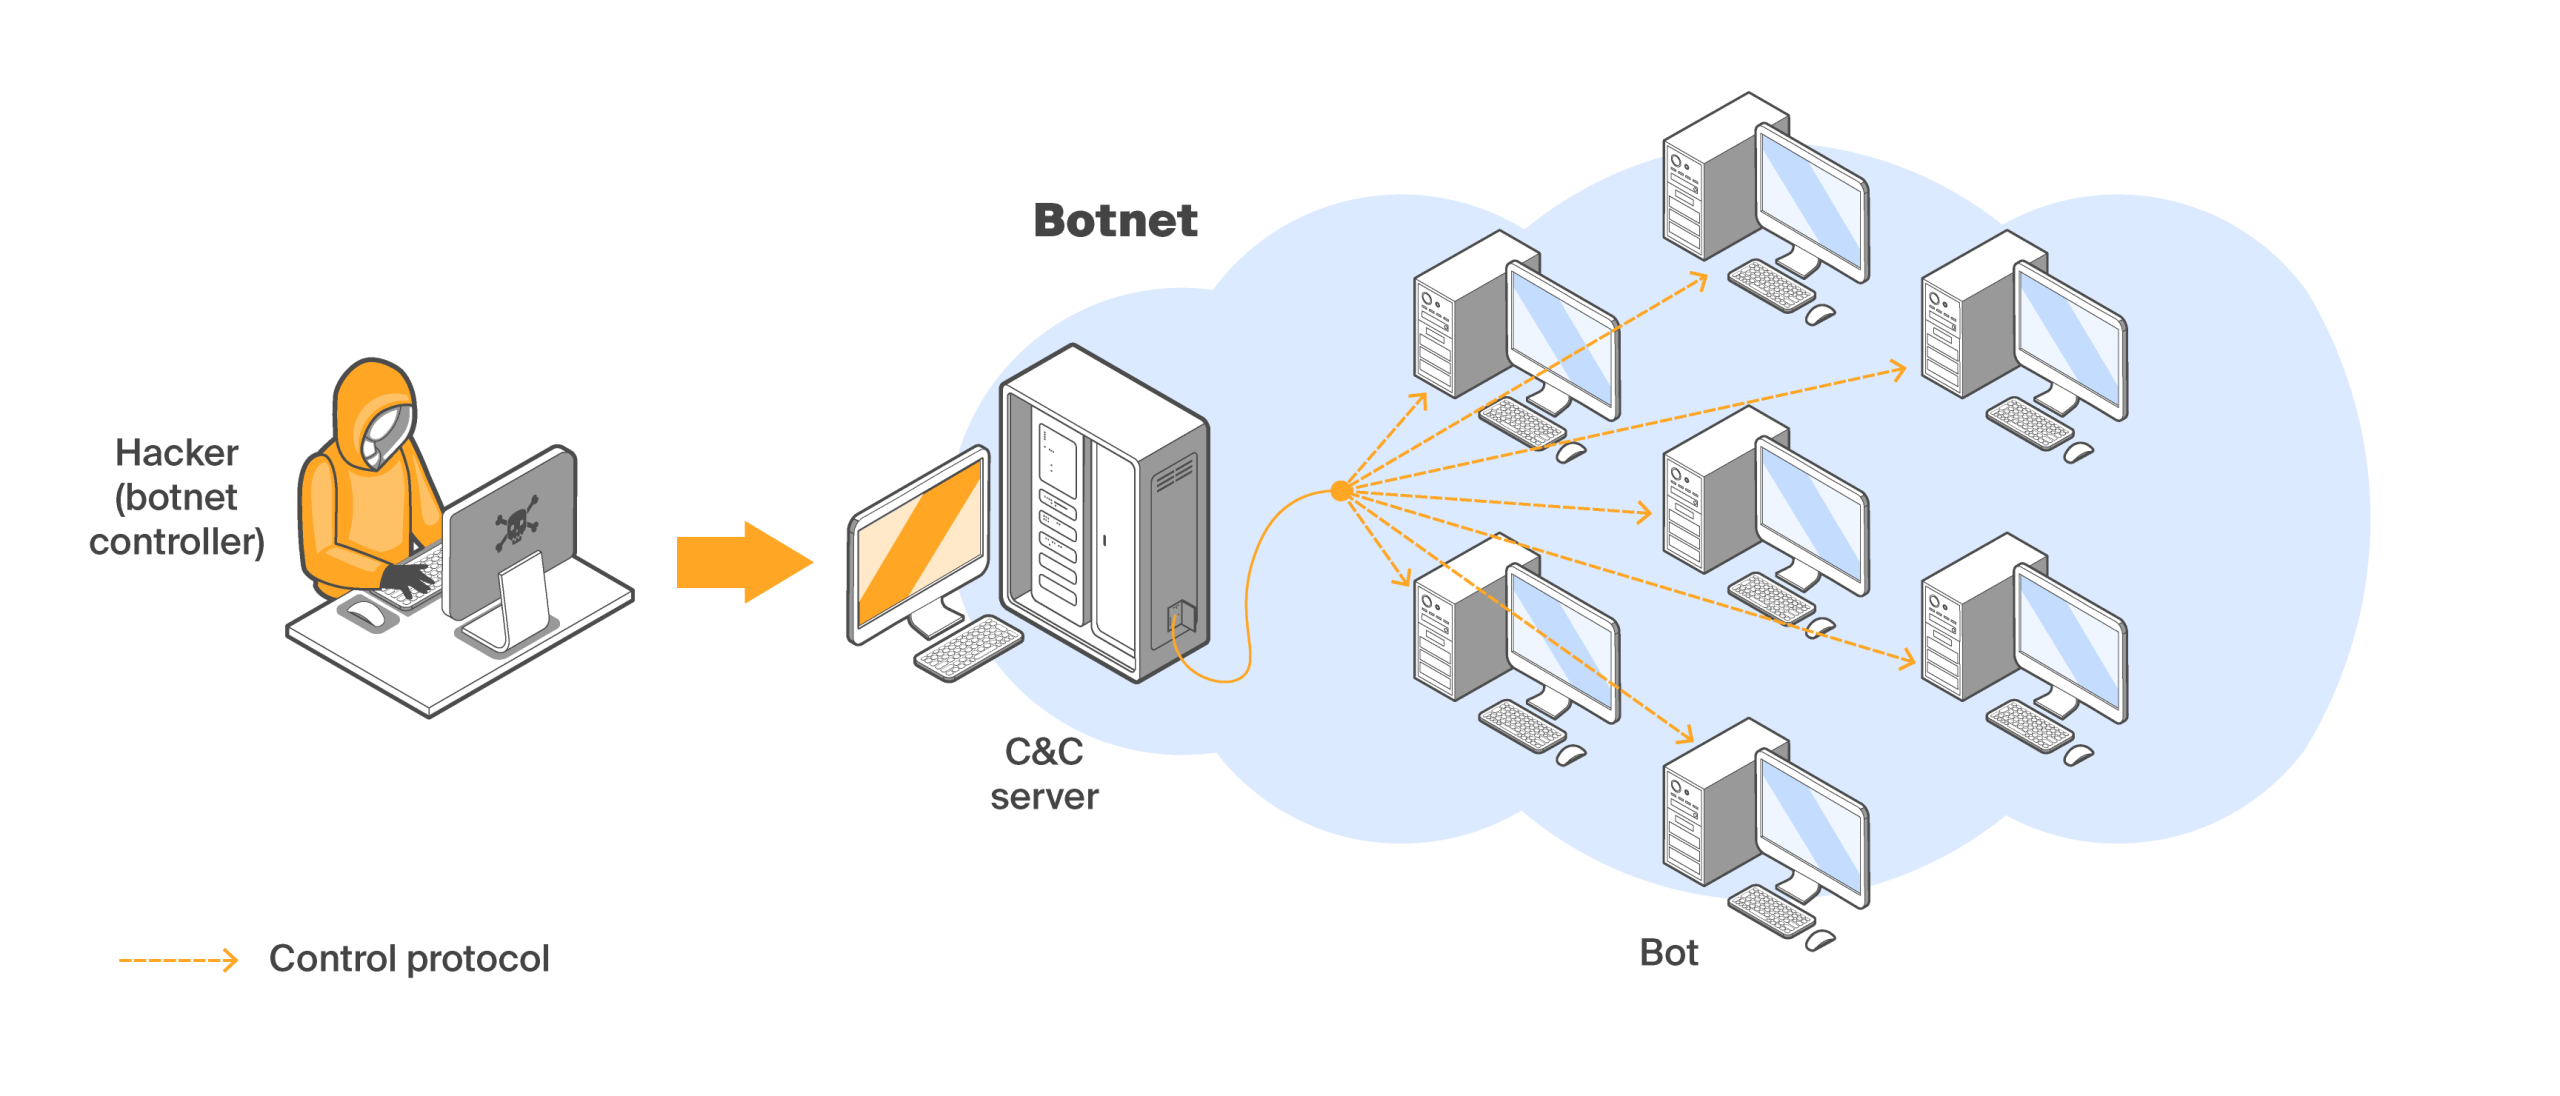
Ботнет обычно состоит из хакера, протокола управления, сервера C&C и ботов. Хакер (контролер) может удаленно управлять ботами, обмениваясь данными с их клиентами через специальный протокол управления.
Компоненты ботнета
- Хакер
Лицо, управляющее ботами в ботнете. - C&C-сервер
Компьютер, используемый для управления ботами. Хакер использует C&C-сервер для передачи команд управления большому количеству ботов в ботнете. - Протокол управления
Средство, используемое хакером для управления ботами в ботнете. Распространенным протоколом связи является IRC, который позволяет хакеру отправлять команды управления всем ботам через созданный канал IRC. - Боты
Хосты, которые находятся под контролем хакера. Они выполняют вредоносные задачи под удаленным управлением.
Процесс создания ботнета
Создание ботнета можно упростить до следующих трех этапов:
- Подверженность: хакер подвергает пользователя воздействию вредоносного ПО, используя уязвимости системы.
- Заражение: пользователь неосознанно заражает свое устройство вредоносным ПО, которое может им управлять.
- Активация: используя зараженное устройство для запуска атак, хакер объединяет все зараженные компьютеры в ботнет и удаленно управляет ими с помощью протокола управления.
Основные пути распространения ботнета
Бот-сети распространяются следующими способами:
- Уязвимости операционной системы: хакер получает доступ к операционной системе хоста, используя уязвимости в ней. Затем он заражает атакованные компьютеры, которые превращаются в ботов после запуска бот-программ с помощью шелл-кода. Кроме того, хакеры объединяют бот-программы (такие как AgoBot) с червями, чтобы обеспечить их автоматическое распространение.
- Электронная почта: хакеры часто используют электронную почту для распространения бот-программ в виде вложений или ссылок. Они рассылают большое количество таких писем пользователям и используют методы социальной инженерии, чтобы побудить получателей запускать программы из вложений или переходить по ссылкам. Иногда они используют уязвимости почтовых клиентов для автоматического запуска бот-программ. В результате хосты получателей заражаются и превращаются в ботов.
- Программы мгновенного обмена сообщениями: хакер использует программы мгновенного обмена сообщениями для отправки ссылок пользователям из списка друзей, применяя приемы социальной инженерии, чтобы обманом заставить их перейти по ссылкам и запустить бот-программы. В результате их хосты заражаются. Примером является Worm.MSNLoveme, который появился в начале 2005 года.
- Вредоносные скрипты веб-сайтов: хакеры встраивают вредоносные скрипты в HTML-страницы веб-сайтов, предоставляющих веб-сервисы. Когда посетители заходят на эти сайты, вредоносные скрипты запускаются, чтобы загрузить бот-программы на хосты. Программы запускаются автоматически. В результате хосты посетителей становятся ботами.
Ущерб, наносимый ботнетом
Ботнет может выступать в качестве платформы для атак. Число ботов может исчисляться сотнями, десятками тысяч или даже миллионами. Ботнет может использоваться для проведения различных атак, которые парализуют работу всей базовой информационной сети или важных прикладных систем, а также приводят к утечке огромного количества конфиденциальной или личной информации. К распространенным атакам с использованием ботнетов относятся:
- DDoS-атаки
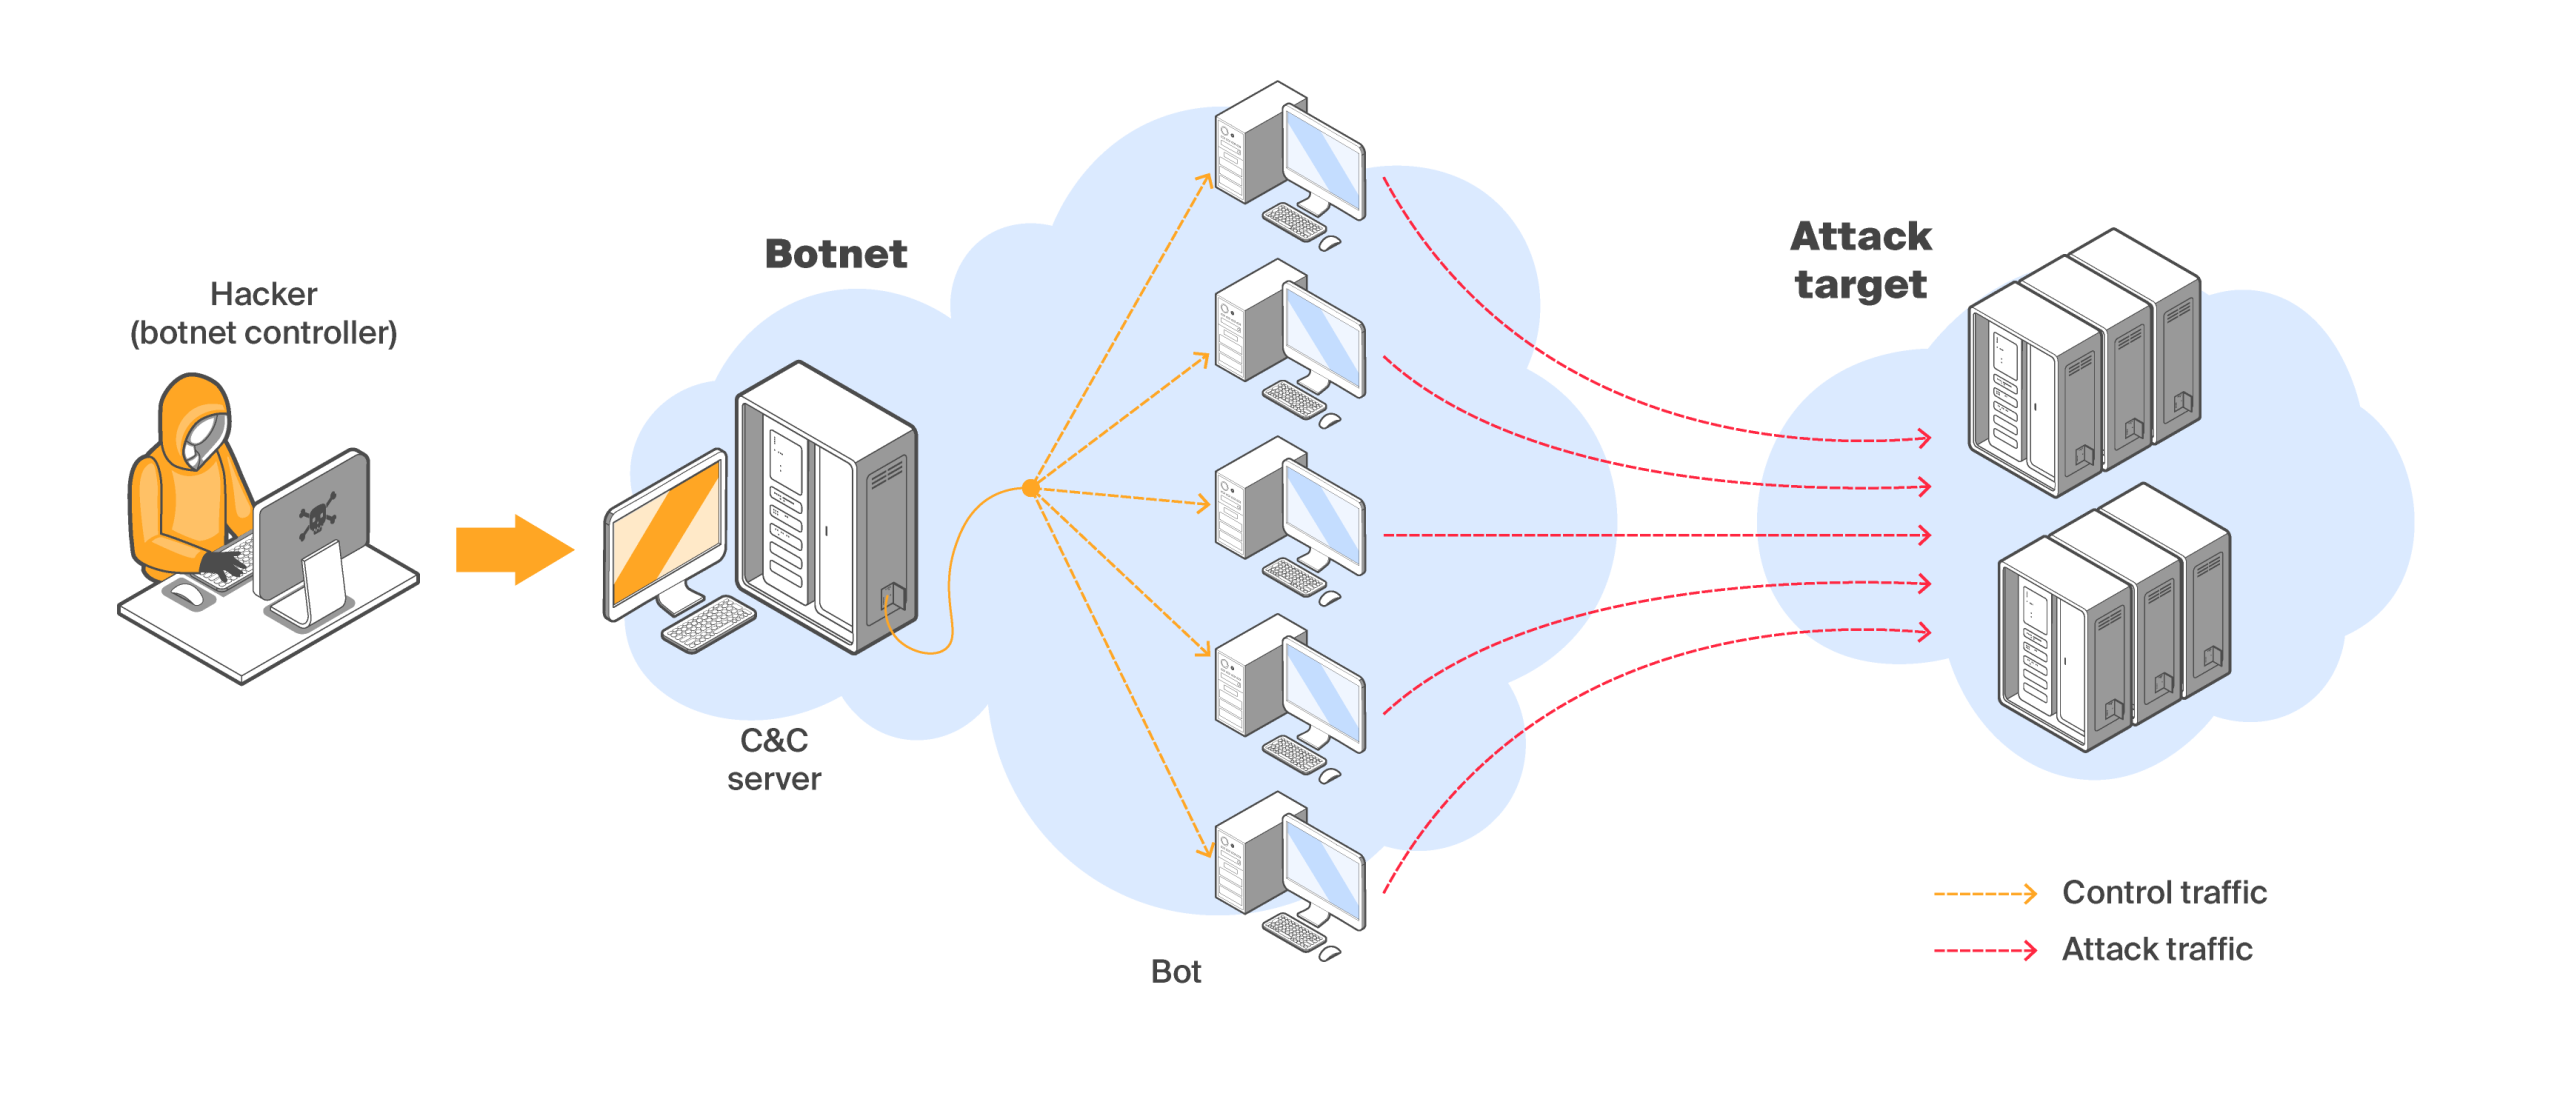
DDoS-атаки являются одной из основных угроз, исходящих от ботнетов. Хакер может дать команду всем подконтрольным ботам непрерывно отправлять запросы на доступ к определенной сетевой цели в определенное время. Большое количество ботов может одновременно запускать DDoS-атаки, что делает их более разрушительными и сложными для отражения.
DDoS-атака
- Спам
Хакеры используют ботнеты для рассылки большого количества спама. Посылателями спама являются боты, поэтому хакерам легко скрыть свои IP-адреса. - Утечка личной информации
Контролеры ботнетов могут похищать из ботов конфиденциальную информацию пользователей, такую как пароли личных учетных записей и секретные данные. - Злоупотребление ресурсами
Хакеры используют ботнеты для выполнения различных действий, которые потребляют сетевые ресурсы, ухудшая производительность сети и даже приводя к экономическим потерям. Примерами могут служить внедрение рекламного ПО, использование ботов для хранения больших объемов данных или незаконных данных, а также использование ботов для создания поддельных банковских сайтов с целью фишинга. - Майнинг криптовалюты
Хакеры управляют большим количеством ботов для майнинга, тем самым потребляя вычислительные ресурсы хостов жертв, повышая температуру хостов и потребляя дополнительную электроэнергию.
Как предотвратить ботнет?
- Создайте надежный пароль.
Во многих случаях создание надежного пароля позволяет эффективно предотвратить проникновение ботнета. Надежный пароль затрудняет взлом методом перебора, а сложный и надежный пароль делает его практически невозможным. - Внимательно следите за состоянием сети.
Следите за подозрительной активностью в вашей сети. При обнаружении подозрительной активности своевременно реагируйте и проверьте, не подверглись ли ваши устройства атаке вредоносного ПО. - Регулярно проверяйте системные файлы.
Просматривайте файлы в системе и удаляйте ненужные файлы, чтобы предотвратить проникновение ботнета через вредоносные программы. - Запускайте только проверенные программные службы.
Открывайте только проверенные программы и не открывайте неизвестное программное обеспечение. Это эффективно предотвращает проникновение хакеров на хосты через вредоносное ПО.
Брандмауэры Huawei AI помогают крупным и средним предприятиям, а также центрам обработки данных эффективно защищаться от распространенных атак ботнетов. Устройство с включенной функцией защиты от атак начинает дифференцировать трафик после развертывания на выходе из корпоративной сети, пропуская легитимный трафик и блокируя трафик атак. Эта функция обеспечивает правильную работу серверов и ПК в интрасети, тем самым обеспечивая бесперебойное предоставление услуг авторизованным пользователям.


 12.08.2026
1 мин.
 12.08.2026
1 мин.
12.08.2026
1 мин.