


Что такое атака методом перебора (brute force)?
 12.08.2026
 1 мин.
Атака методом перебора (brute force) заключается в подборе паролей путем последовательного пробования всех возможных вариантов до тех пор, пока не будет найден правильный пароль. Например, если 4-значный пароль, состоящий исключительно из цифр, имеет максимум 10 000 комбинаций, его можно взломать за не более чем 10 000 попыток. Для пароля, установленного вручную (неслучайный пароль, установленный вручную по определенному правилу), может использоваться словарь паролей (например, радужная таблица) для поиска часто используемых паролей, что значительно сокращает время взлома.
- Методы, используемые для проведения атак методом перебора
- Что наиболее уязвимо для атаки методом перебора?
- Методы защиты от атак методом перебора
- Ручная оптимизация: повышение безопасности паролей
- Усовершенствование системы: меры по предотвращению взлома паролей методом перебора
- Как Huawei HiSec Insight защищает от атак методом перебора?
Установка длинных и сложных паролей, использование разных паролей в разных местах, отказ от использования личной информации в качестве паролей и периодическая смена паролей являются эффективными методами защиты от атак методом перебора.
Методы, используемые для проведения атак методом перебора
Исчерпывающая атака
Исчерпывающая атака заключается в генерации набора всех возможных паролей на основе заданной длины пароля и выбранного набора символов, а также в проведении полного перебора этого набора. Например, если 4-значный пароль, состоящий только из цифр, имеет максимум 10 000 комбинаций, его можно взломать за максимум 10 000 попыток. Хотя этот метод теоретически можно использовать для взлома любого пароля, время, необходимое для этого, растет экспоненциально по мере увеличения сложности паролей.
Исчерпывающая атака может использоваться для подбора случайно сгенерированного SMS-кода подтверждения и т. п., поскольку вероятность появления различных случайно сгенерированных паролей одинакова и не зависит от человеческой памяти.
Словарная атака
Наиболее часто используемые пароли хранятся в файле, который называется словарем. Словарная атака заключается в том, что злоумышленник пробует каждый пароль из словаря в попытке обнаружить настоящий.
Словарная атака обычно используется для подбора паролей, установленных вручную. Вероятность использования такого пароля зависит от того, насколько легко его запомнить. 12345678 и «password» с большей вероятностью будут использоваться в качестве пароля, чем fghtsaer. Словарная атака имеет несколько более низкий коэффициент попадания, но занимает меньше времени, чем исчерпывающая атака.
Атака с использованием радужной таблицы
Атака с использованием радужной таблицы — это разновидность словарной атаки, позволяющая эффективно взломать алгоритмы хеширования, такие как MD5, SHA-1 и SHA-256/512.
В целях повышения безопасности веб-сайт не хранит пароли пользователей непосредственно в базе данных. Вместо этого каждый пароль преобразуется в строку бессмысленных символов с помощью алгоритма хеширования. Алгоритм хеширования является необратимым, то есть ни один алгоритм дешифрования не может быть использован для восстановления исходных паролей. Существует два метода взлома хешированного пароля. Один из них заключается в том, чтобы перебрать все возможные комбинации пароля с помощью исчерпывающего поиска ключа, а затем сравнить каждый результат с целевым хешированным значением с помощью алгоритма хеширования, что требует чрезвычайно много времени. Другой метод заключается в том, чтобы заранее сгенерировать таблицу сопоставления всех возможных паролей и соответствующих пересчитанных хеш-строк, что требует большого объема памяти. Например, если пароль представляет собой буквенно-цифровую строку из 14 символов, таблица сопоставления паролей и 32-значных хеш-строк занимает 5,7 x 10¹⁴ ТБ памяти.
Радужная таблица представляет собой метод, обеспечивающий компромисс между временем и пространством. Основная идея заключается в хешировании строки открытого текста для получения хешированного значения, использовании функции редукции для вычисления хешированного значения с целью получения другой строки открытого текста и повторении предыдущих шагов для генерации хеш-цепочки. Затем в таблице хранятся только начальная и конечная строки хеш-цепочки, а промежуточные строки удаляются. Таким образом, объем занимаемого пространства для хранения сокращается вдвое, а количество вычислений значительно не увеличивается. Для вычисления хеш-цепочек используются различные функции редукции, причем каждая цепочка обозначается своим цветом, что приводит к радужному эффекту. Отсюда и название «радужная таблица».
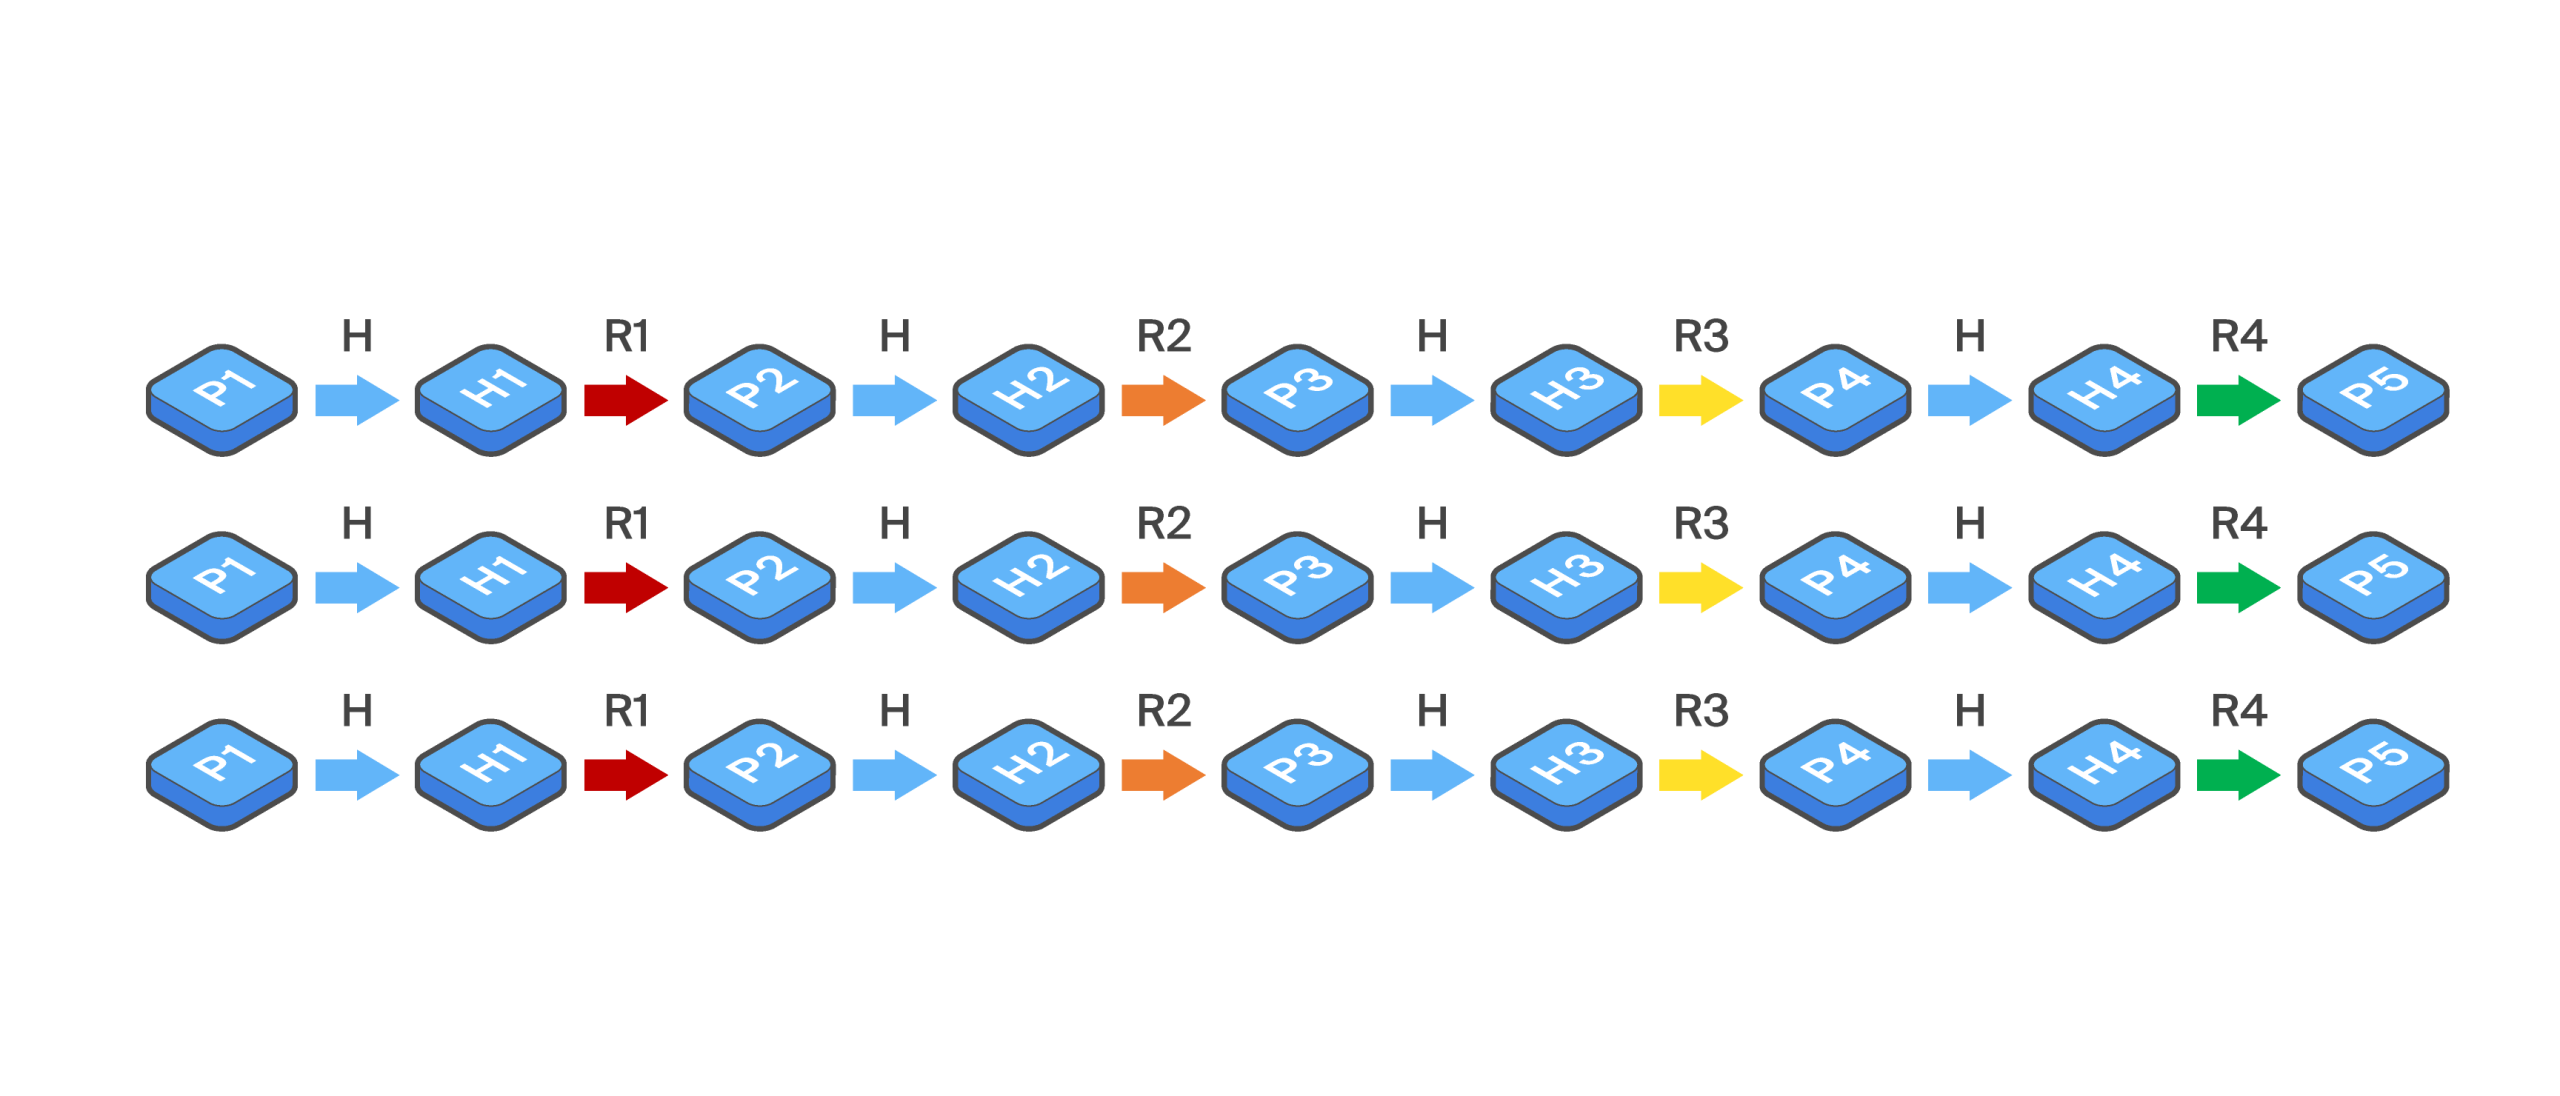
Радужная таблица
При использовании радужной таблицы для взлома паролей даже обычный ПК может достигать поразительной скорости — более 100 миллиардов операций в секунду. Для повышения безопасности строка может подвергаться хешированию несколько раз. Например, после предыдущего хеширования с помощью MD5 выполняется повторное хеширование с помощью того же алгоритма. Кроме того, система добавляет строку (называемую «солью») в начало и конец исходного пароля, чтобы увеличить его длину, а затем выполняет операцию хеширования. Все результаты могут быть добавлены в радужную таблицу. Самая полная радужная таблица может быть использована для взлома около 99,9% существующих паролей в Интернете.
Что наиболее уязвимо для атаки методом перебора?
Многие люди устанавливают слишком простые пароли, такие как номера телефонов, даты рождения, имена родственников или домашних животных, либо используют один и тот же пароль на разных сайтах, что делает пароли легкими для взлома.
В конце 2020 года NordPass опубликовал 200 наиболее часто используемых паролей за тот год. Наиболее распространенными паролями являются 123456, 123456789, «password», 12345678, 111111, 123123, 12345, 1234567890, 1234567, 000000, 1234 и так далее. Другие часто используемые пароли включают комбинации цифр и букв, такие как qwerty, abc123 и picture1.
Атаки методом перебора не приводят к непосредственному проникновению, но используются злоумышленниками для получения учетных данных и паролей систем и пользователей с целью подготовки к последующим вторжениям. В отношении частных лиц злоумышленники могут преследовать цель похищения денежных средств или кражи личных данных, что может привести к еще большим финансовым потерям. В отношении предприятий злоумышленники используют атаки методом перебора для получения доступа к службам Telnet, POP3 и MySQL. Успешный доступ может привести к событиям с высоким уровнем риска, таким как утечка информации о пользователях, обмен файлами, утечка электронной почты или сбои в отправке электронных писем.
Методы защиты от атак методом перебора
Ручная оптимизация: повышение безопасности паролей
- Увеличьте длину и сложность пароля.
Пароль должен состоять из цифр, заглавных букв, строчных букв и специальных символов. Чем длиннее пароль, тем больше времени требуется на его взлом. Если пароль превышает определенную длину, его невозможно взломать с помощью атак методом перебора. Например, серверный кластер может совершать максимум 350 миллиардов попыток в секунду. Для взлома 6-значного пароля требуется всего 4,08 секунды, для взлома 7-значного — 6,47 минут, для взлома 8-значного — 10,24 часа, для взлома 9-значного — 40,53 дня, а для взлома 10-значного — 10,55 лет. - Используйте разные пароли для разных ресурсов.
Повторное использование одного и того же пароля для учетных записей электронной почты, банковских счетов и социальных сетей повышает риск кражи личных данных. В качестве суффикса пароля можно использовать аббревиатуру названия веб-сайта. Таким образом, на каждом сайте используется отдельный пароль, который не так легко забыть.
- Не используйте слова из словаря, комбинации, состоящие только из цифр, комбинации соседних клавиш на клавиатуре или последовательности повторяющихся символов.
Например, не используйте «password», 12345678, asdfg, aaaa или 123abc. - Старайтесь не устанавливать пароли, состоящие из имен людей, неконфиденциальной личной информации (номера телефона, даты рождения и т. д.) или имен родственников, детей или домашних животных. Когда мы нажимаем на ссылку «Забыли пароль» на некоторых сайтах, система иногда задает ряд секретных вопросов. Однако ответы на них обычно можно найти в наших профилях в социальных сетях, что упрощает взлом учетных записей.
- Регулярно меняйте пароли.
Усовершенствование системы: меры по предотвращению взлома паролей методом перебора
При проектировании системы можно использовать следующие методы:
- Политика блокировки: пользователь временно блокируется, если он вводит неверный пароль определенное количество раз.
- Проверка с помощью кода: пользователи могут войти в систему только после выполнения простых задач, которые легко выполнить человеку, но которые не под силу инструментам для перебора паролей. Например, требуется ввод графического кода или подтверждение через SMS-сообщение.
- Требования к сложности пароля: пользователи обязаны устанавливать длинный и сложный пароль и периодически его менять.
- Двухфакторная аутентификация: для аутентификации пользователей используются два фактора. Например, комбинируются любые два из следующих: пароль, удостоверение личности, токен безопасности, отпечаток пальца, распознавание лица и географическая информация.
Как Huawei HiSec Insight защищает от атак методом перебора?
Компания Huawei запустила систему HiSec Insight Secutity Situation Awareness System — продукт для защиты от APT-атак на основе больших данных. Эта система не только эффективно защищает от атак методом перебора, но и отслеживает намерения таких атак, чтобы предотвратить потенциальные риски.
HiSec Insight собирает огромные объемы базовых сетевых данных, таких как сетевой трафик и журналы сетевой активности и безопасности различных устройств. На основе анализа больших данных в режиме реального времени и в автономном режиме HiSec Insight интуитивно отображает аналитическую информацию о событиях, связанных с угрозами, таких как атаки методом перебора. Пользователи могут принимать решения на основе этой аналитической информации и предпринимать соответствующие меры, такие как локализация, отслеживание источника и очистка, для эффективного устранения угроз в режиме замкнутого цикла.
Анализ и сбор доказательств: HiSec Insight может интуитивно отображать количество атак методом перебора в течение определенного временного интервала (например, 20 секунд). HiSec Insight генерирует сигнал тревоги для оповещения об угрозе, если количество атак методом перебора соответствует поведению атаки методом перебора (например, количество последовательных попыток аутентификации превышает 8 за короткий промежуток времени) и вход в систему удается после начала атаки методом перебора.
Методы реагирования: Примите соответствующие меры для противодействия поведению, характерному для атак методом перебора.
- Сдерживание: Настройте черный список IP-адресов на брандмауэре, чтобы заблокировать хосты-источники, используемые для запуска атак методом перебора. В случае успешных атак методом перебора отключите сетевые соединения с уязвимыми хостами, чтобы предотвратить дальнейшее распространение атак.
- Отслеживание источника: Просмотрите историю событий атак на уязвимом хосте и проверьте, имеются ли другие аномальные явления, такие как события сканирования.
- Очистка: для устранения последствий успешных атак методом перебора измените пароли учетных записей, чтобы предотвратить повторное возникновение подобных инцидентов, и используйте антивирусное программное обеспечение для терминалов, чтобы просканировать все диски и удалить вирусы.
- Предотвращение: усильте управление паролями для открытых служб. Например, требуйте от пользователей установки надежных паролей и их периодической смены. Рекомендуется развернуть устройства обнаружения вторжений или брандмауэры на входе в сеть для усиления защиты.


 12.08.2026
1 мин.
 12.08.2026
1 мин.
12.08.2026
1 мин.