


Что такое «усовершенствованная постоянная угроза» (APT)?
 12.08.2026
 1 мин.
Усовершенствованная постоянная угроза (APT — advanced persistent threat) — это сложная и непрерывная кибератака, которая характеризуется тремя признаками: усовершенствованность, постоянство и угроза. Термин «усовершенствованная» означает, что такие атаки APT требуют более высокой степени индивидуализации и сложности, чем традиционные атаки, а также значительных затрат времени и ресурсов на исследование и выявление уязвимостей в системе. Слово «устойчивая» означает, что для достижения конкретных целей злоумышленник постоянно отслеживает цель и сохраняет к ней долгосрочный доступ. Слово «угроза» подчеркивает, что атаки тщательно спланированы и нацелены на организации, представляющие высокую ценность. В случае успеха такие атаки приводят к огромным экономическим потерям, политическим последствиям или даже наносят сокрушительный ущерб цели.
Пять этапов сложной постоянной угрозы
Злоумышленник, использующий APT, обычно представляет собой организацию, которая применяет многоэтапный процесс, начинающийся с выбора жертвы и направленный на достижение конечной цели. В сфере безопасности этот процесс называется «цепочкой уничтожения» (kill-chain). Хотя разные поставщики могут давать несколько разные определения процессу цепочки уничтожения, в целом он остается практически одинаковым.
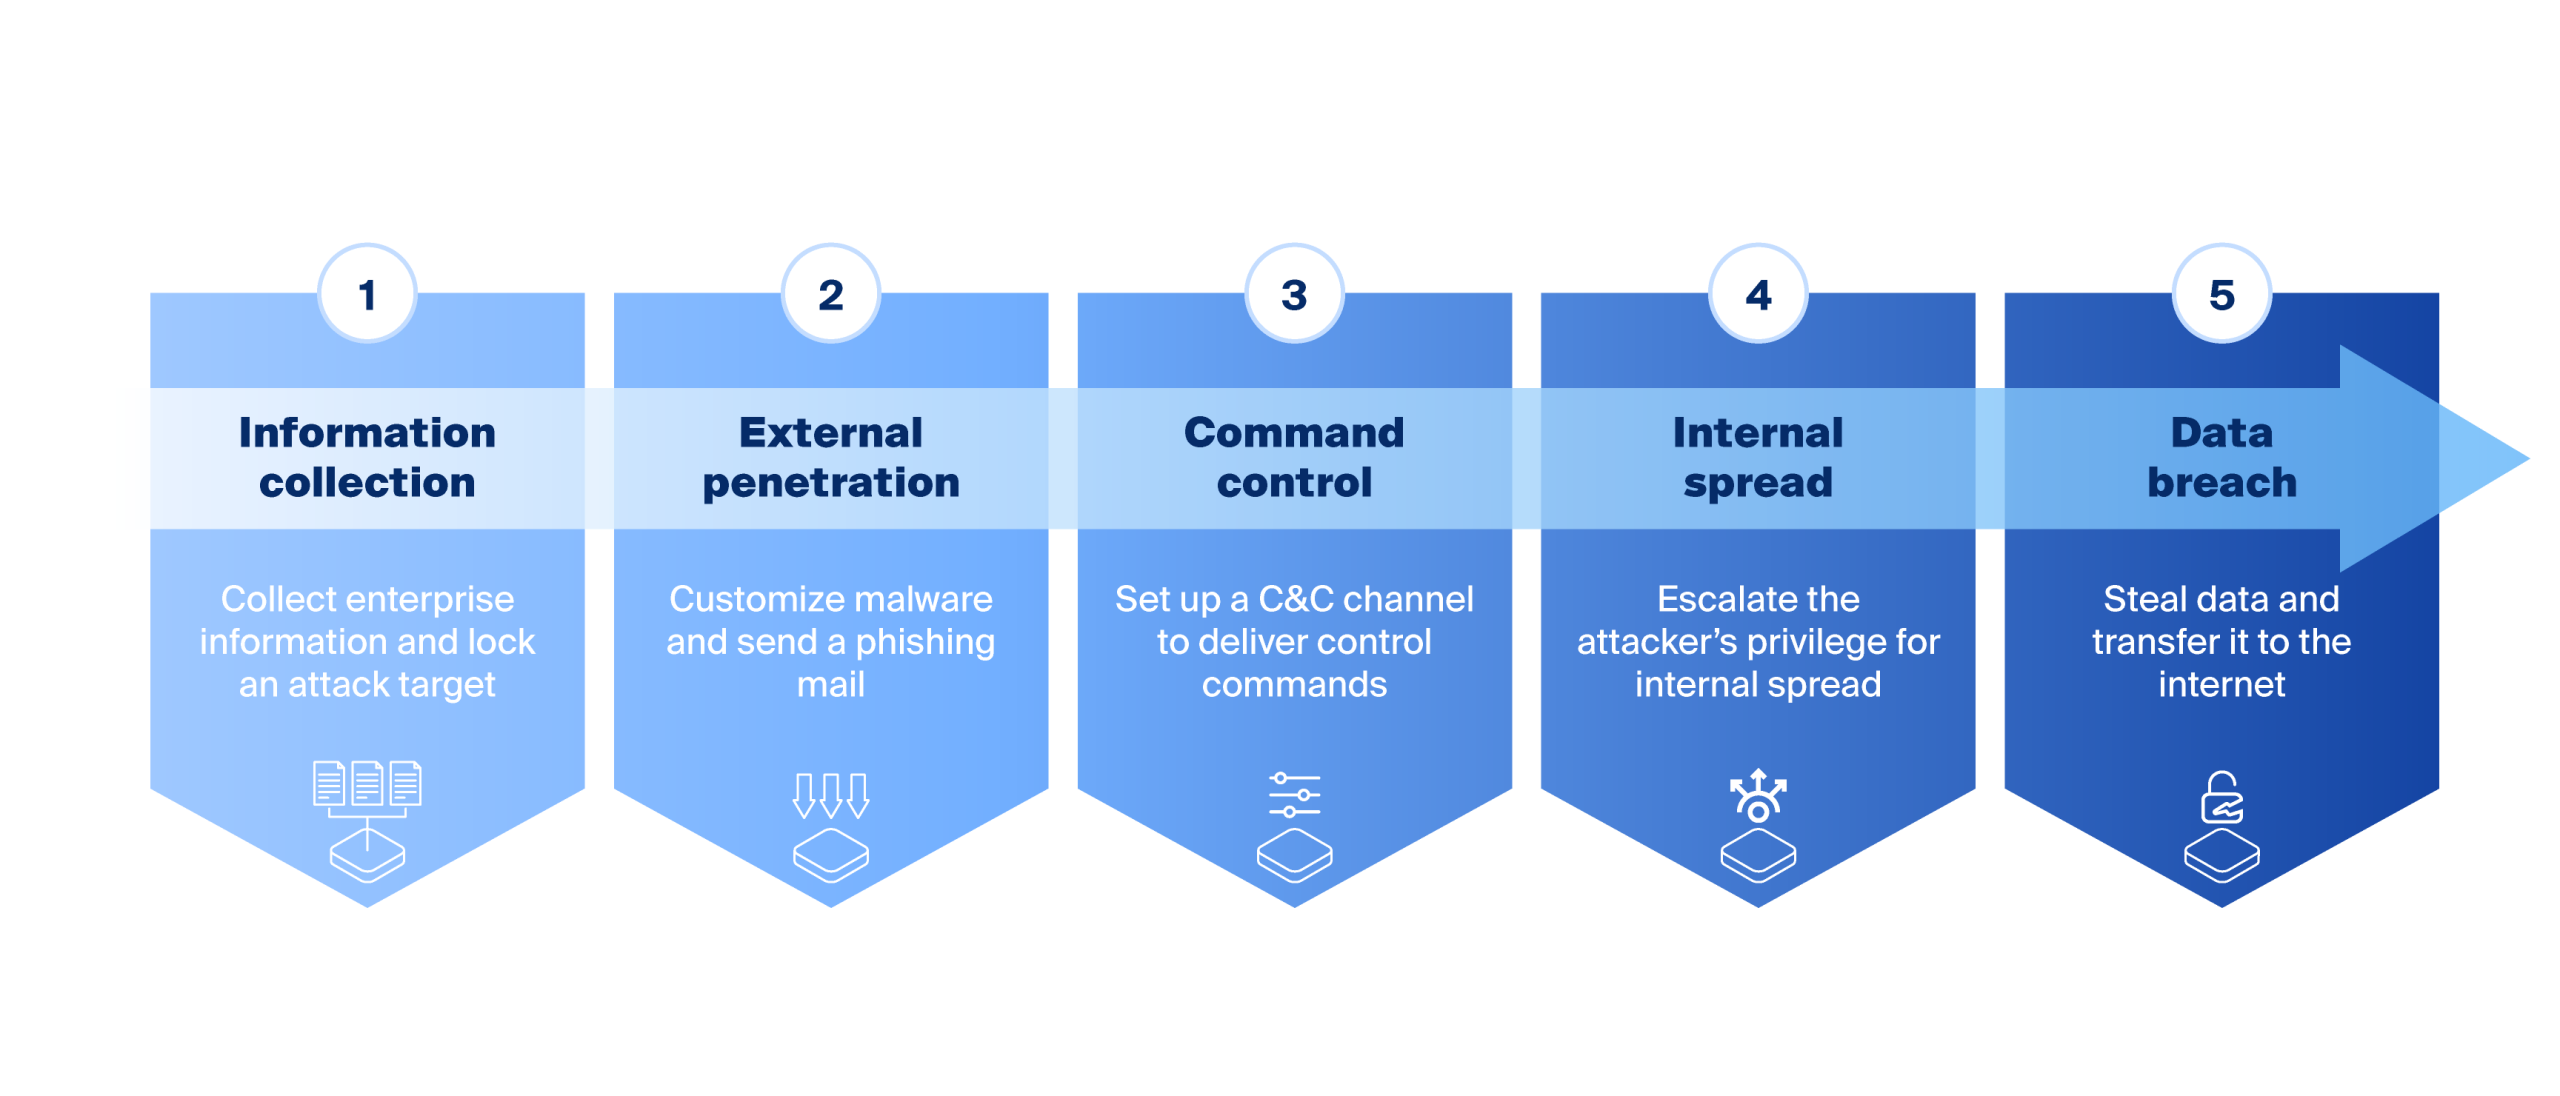
Цепочка атак APT
Сбор информации
После выбора цели злоумышленник приступает к сбору как можно большего объема разведывательной информации о ней. Эта информация может включать в себя организационную структуру цели, расположение офисов, продукты и услуги, адресную книгу сотрудников, адреса электронной почты руководства, повестку дня совещаний руководства, структуру каталогов портала, архитектуру внутренней сети, развернутые устройства сетевой безопасности, открытые порты, операционные системы и почтовые системы, используемые сотрудниками предприятия, а также операционную систему и версию корпоративного веб-сервера.
Внешнее проникновение
- После сбора этой информации злоумышленник изучает способы проникновения в организацию, определяя, с чего начать: с фишинговых писем, веб-серверов или USB-накопителей. В случае фишингового письма злоумышленник выясняет, какую уязвимость «нулевого дня» в клиентском ПО можно использовать. В случае веб-сервера злоумышленник выявляет, какие целевые веб-сайты пользователи посещают чаще всего.
- Как только способ проникновения определен, следующим шагом является создание конкретного вредоносного ПО. Как правило, в организации злоумышленников есть специальная группа людей, работающих над эксплойтами «нулевого дня» и внимательно отслеживающих последние уведомления на ключевых платформах по сообщению об уязвимостях. Используя публично или полупублично раскрытые уязвимости и возможный код POC, злоумышленники далее разрабатывают собственное вредоносное ПО, такое как вредоносный код (называемый шелл-кодом), встроенный в файлы PDF или Microsoft Office. Такое вредоносное ПО включает меры по противодействию обнаружению, такие как обфускация кода, шеллинг и шифрование. Кроме того, чтобы обойти обнаружение, злоумышленники обычно используют новейшее антивирусное ПО для сканирования вредоносного ПО перед его доставкой в целевую сеть.
- После написания вредоносного ПО следующим шагом становится его доставка в целевую сеть. К распространенным методам относятся вложения в электронных письмах, веб-сайты (со встроенными троянскими программами) и USB-накопители.
- В случае фишинговых атак злоумышленник должен тщательно составить письмо, включая его содержание, заголовок, а также название и тип вложения. Это делается с целью побудить получателя щелкнуть вложение или URL-адрес в тексте письма. Например, в 2020 году фишинговые письма и файлы-приманки, связанные с пандемией COVID-19, стали всемирной тенденцией для APT-атак.
- Что касается веб-сайтов (со встроенными троянскими программами), злоумышленник выбирает легитимный веб-сайт, исходя из интересов цели атаки. Веб-сайт должен содержать уязвимости «нулевого дня», которые можно использовать, позволяя злоумышленнику проникнуть на сайт и атаковать его. Получив доступ к веб-сайту, злоумышленник внедряет скрипт, который может автоматически загружаться в фоновом режиме. Таким образом, жертвы, посещающие веб-сайт, неосознанно загружают вредоносное ПО на свои локальные компьютеры, а вредоносное ПО использует уязвимости браузера для установки и запуска.
- В случае атак с использованием USB-накопителей злоумышленник загружает вредоносное ПО на USB-накопитель в надежде, что жертвы вставят его в свои локальные компьютеры. Этот метод обычно используется, если у жертв нет доступа к сети, но он требует тесного контакта с ними.
Управление и контроль
Когда целевой пользователь запускает уязвимую клиентскую программу или использует браузер для открытия файла, содержащего вредоносный код, этот код, используя уязвимость, запускает процесс загрузки и установки вредоносного ПО. Вредоносное ПО, как правило, представляет собой небольшую утилиту удаленного управления, которая в отрасли называется инструментом удаленного администрирования или трояном удаленного доступа (RAT). Оно используется для установления канала управления и контроля (C&C) с сервером управления. Вредоносное ПО, как правило, повышает свои привилегии или добавляет учетную запись администратора, настраивает свой запуск при запуске устройства и даже незаметно отключает или изменяет настройки брандмауэра хоста в фоновом режиме, чтобы оставаться незамеченным.
Внутреннее распространение
Офисные хосты в организации обычно работают под управлением одной и той же операционной системы в схожих прикладных средах, что означает, что у них, как правило, есть одинаковые уязвимости. После взлома хоста в интранете вредоносное ПО распространяется горизонтально на другие хосты в подсети или вертикально на внутренние серверы предприятия. RAT предоставляет функции регистрации нажатий клавиш и записи экрана, что упрощает получение у жертвы пароля домена пользователя, пароля электронной почты и различных паролей к серверам.
Утечка данных
Злоумышленники часто используют анонимные сети и зашифрованные каналы связи, а также максимально тщательно заметают следы, чтобы обезопасить себя на каждом этапе атаки. Кроме того, при передаче конфиденциальной информации они применяют различные технические меры, чтобы избежать обнаружения устройствами сетевой безопасности. Например, злоумышленники могут фрагментировать, шифровать или запутывать конфиденциальную информацию, чтобы устройства защиты от потери данных (DLP) не обнаруживали утечки данных путем сканирования по ключевым словам. Они также могут ограничивать скорость отправки пакетов, чтобы не превысить пороги обнаружения, настроенные на различных устройствах безопасности.
Примеры APT
Атаки Google Aurora и Stuxnet — это хорошо известные APT-атаки, начатые в 2010 году, и являются типичными примерами APT-атак. В последние годы цепочки поставок, удаленная работа и мобильные устройства стали точками входа для атак, например, инцидент с цепочкой поставок SolarWinds в конце 2020 года.
Атака на Google Aurora
Атака на Google Aurora представляет собой целенаправленную кибератаку, организованную киберпреступной группировкой, в ходе которой злоумышленники отправили сотрудникам Google сообщение со вредоносной ссылкой. Как только сотрудник Google нажимал на эту ссылку, его компьютер автоматически отправлял команду на командно-контрольный сервер злоумышленников, загружал удаленно управляемый троянский вирус и превращался в «зомби». Злоумышленники получили права администратора на сервере путем проникновения в интранет и взлома методом перебора. Компьютеры сотрудников находились под удаленным контролем в течение нескольких месяцев, их данные были похищены, что привело к неисчислимым убыткам.
Атака Stuxnet
В 2010 году вирус Stuxnet успешно атаковал центрифуги в Иране. Всего за два месяца было выведено из строя около 1000 центрифуг. Согласно сообщениям СМИ, Stuxnet представлял собой целенаправленную кибератаку, организованную несколькими странами против объектов в Иране. Ошибка в программировании позволила червю распространиться на другие неподдерживаемые операционные системы, что в конечном итоге привело к его обнаружению в июне 2010 года.
Stuxnet использовал семь уязвимостей, четыре из которых были атаками «нулевого дня». Поскольку жертва не была подключена к Интернету и не была связана с внешней сетью, Stuxnet изначально запускался агентами, которые вставляли USB-накопитель в целевую систему или сеть. Stuxnet также широко применял тактики скрытности, маскировки и обмана. Например, его эксплойт уязвимости был нацелен на уровень ядра системы, чтобы оставаться незаметным и избежать обнаружения антивирусным программным обеспечением. Он также тщательно контролировал использование ресурсов процессора на зараженных компьютерах и запускался только в том случае, если это не замедляло работу компьютера, чтобы избежать обнаружения. Кроме того, он похитил цифровые подписи двух компаний, которые являлись юридическим доказательством подлинности программ. Обычно компании имели дополнительную защиту для цифровых подписей.
Инцидент в цепочке поставок SolarWinds
В декабре 2020 года компания FireEye, специализирующаяся на кибербезопасности, сообщила о наличии бэкдора в одном из модулей программного обеспечения, приобретенного у SolarWinds — поставщика программного обеспечения для управления сетями. Бэкдор осуществлял связь со сторонними серверами по протоколу HTTP. Компания SolarWinds провела расследование в отношении своего программного обеспечения, которое было приобретено клиентами по всему миру, и установила, что оно использовалось в качестве точки входа для проникновения в системы нескольких крупных компаний. Кроме того, могли быть скомпрометированы несколько государственных учреждений; более 90 % из 500 крупнейших компаний мира пострадали от этого инцидента. По меньшей мере 300 000 крупных государственных учреждений, предприятий и организаций по всему миру пострадали от этого инцидента.
Характеристики APT-атак
- Хорошо организованные злоумышленники: атаки часто осуществляются организациями в военных или политических целях, иногда связаны с конкретной страной и зачастую опираются на значительные финансовые ресурсы.
- Четко определенные цели: злоумышленники тщательно выбирают цели, которые, как правило, представляют высокую военную, политическую и экономическую ценность.
- Сложные методы: Атаки APT включают в себя множество вариантов вредоносного кода и частые обновления, а также используют уязвимости «нулевого дня». В связи с этим традиционные технологии обнаружения и защиты, основанные на сопоставлении сигнатур, не могут эффективно обнаруживать такие атаки.
- Скрытность: Злоумышленники, осуществляющие APT-атаки, уделяют большое внимание маскировке своей деятельности. Они не генерируют большое количество пакетов для перегрузки целевых серверов, как это происходит при DDoS-атаках. Защита на основе анализа трафика неэффективна. На протяжении всего процесса используются передовые технологии уклонения, чтобы избежать обнаружения устройствами безопасности. Во время APT в системе не наблюдается явных аномалий. Технологии обнаружения в реальном времени в любой момент времени или в течение короткого промежутка времени, а также технологии частого обнаружения сеансов затрудняют выявление аномальных атак на основе пакетов.
- Устойчивость: Злоумышленники часто терпеливо проводят проникновение и утечку данных в течение нескольких месяцев или даже лет.
Методы предотвращения APT-атак
APT-атаки используют специально разработанное вредоносное ПО, уязвимости «нулевого дня» или передовые технологии обхода защиты, чтобы прорвать традиционные системы защиты, такие как брандмауэры, системы предотвращения вторжений и антивирусные устройства. Решение Huawei по защите от APT-атак и обеспечению безопасности больших данных использует систему больших данных для сбора информации по всей сети, проведения многомерной оценки, точной идентификации APT-атак и эффективного предотвращения угроз для ключевых информационных активов. Решение состоит из песочницы серии FireHunter6000 и системы мониторинга состояния безопасности HiSec Insight.
- Песочница серии FireHunter6000 — это высокопроизводительная система обнаружения угроз APT нового поколения, выпущенная компанией Huawei. Она способна точно выявлять проникновение неизвестных вредоносных файлов и вредоносные внешние соединения с использованием C&C. Продукты серии FireHunter6000 напрямую восстанавливают сетевой трафик и используют файлы, извлеченные из межсетевых экранов нового поколения (NGFW), для анализа данных в виртуализированной среде и обнаружения неизвестных вредоносных файлов.
- Система HiSec Insight Secutity Situation Awareness System (ранее CIS), построенная на основе зрелой коммерческой платформы больших данных Huawei — FusionInsight, — выполняет многомерный корреляционный анализ огромных массивов данных на основе алгоритма обнаружения с использованием искусственного интеллекта (ИИ). Она проактивно обнаруживает широкий спектр событий, связанных с угрозами безопасности, в режиме реального времени, отслеживая поведение атаки по всей цепочке APT. Система также собирает и хранит различные типы сетевой информации, помогая пользователям обнаруживать угрозы, проводить экспертизу и, в конечном итоге, устранять угрозы.
Huawei HiSec Insight предназначена для обнаружения угроз, их блокировки, экспертизы, отслеживания источников, а также реагирования на угрозы и их устранения, обеспечивая полный цикл обработки угроз.


 12.08.2026
1 мин.
 12.08.2026
1 мин.
12.08.2026
1 мин.